No se han detectado casos de estafa con cables USB-C en España, pero ¿qué es el 'baiting' y cómo puedes protegerte?
- Qué circula: mensajes en redes sociales que alertan de que pueden acceder a tu teléfono y robarte datos con un cable USB como el del cargador
- Conclusión: no constan consultas sobre este método de engaño con cables USB llamado 'baiting' en España, según INCIBE
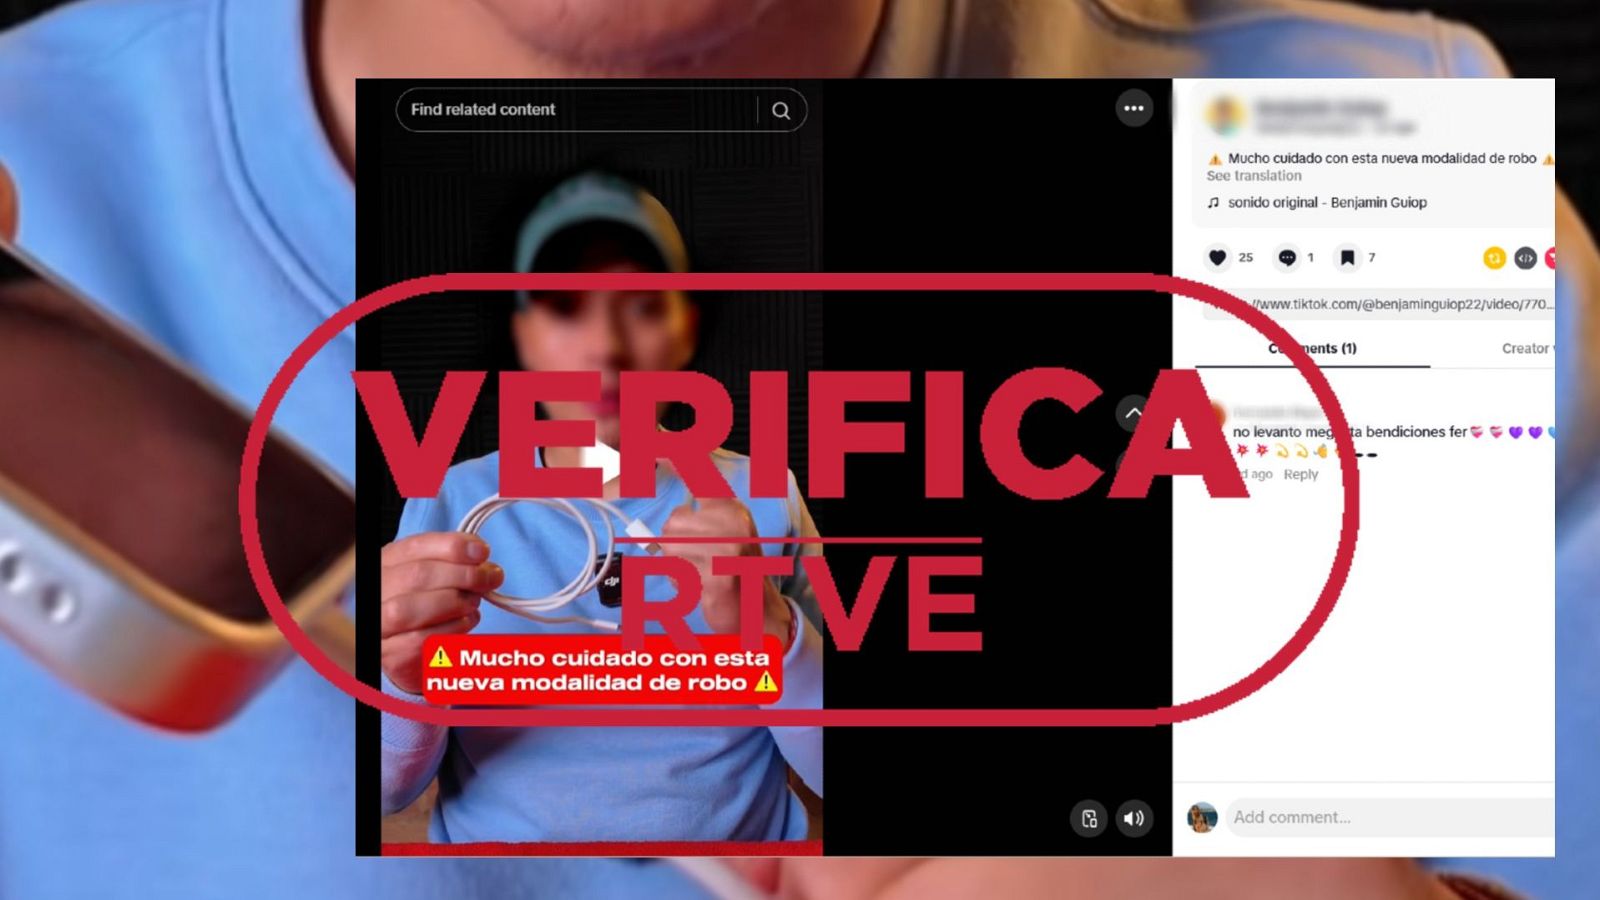

Mensaje que alerta del uso de cables USB para hackear tu móvil, con sello ‘falso’. VerificaRTVE.VerificaRTVE

Nos habéis consultado a través de nuestro canal de WhatsApp por un vídeo de TikTok donde alertan del peligro de utilizar un cable USB tipo C ajeno porque te pueden hackear el móvil para obtener tus datos. Se trata de un método de fraude llamado ‘baiting’. Sin embargo, el Instituto Nacional de Ciberseguridad (INCIBE) asegura a VerificaRTVE que no tiene constancia de que se hayan cometido fraudes por este método en España.
"Con esta nueva modalidad de robo, simplemente con un cablecito […] te pueden robar toda la información de tu teléfono, tablet o computadora sin que te des cuenta", dice el vídeo de TikTok de 2 minutos y 8 segundos por el que nos preguntáis. "Cables como este los están dejando tirados en lugares públicos con mucha afluencia, como supermercados, mesas de restaurantes… pero lo que tú no sabes es que debajo de este plástico se esconde un microprocesador con una memoria interna y una antena Wi-Fi", añade. El vídeo alerta: al conectar el cable "empieza tu terror, porque comenzará a descargarse toda la información de tu teléfono a esta memoria".
En España no se han detectado casos de 'baiting'
No se han detectado casos de baiting en España. INCIBE señala a VerificaRTVE que actualmente no tiene constancia de ataques de este tipo efectuados en España por actores maliciosos, "pero eso no quiere decir que en España no puedan suceder". Estos cebos han sido utilizados en España como "parte de ciber ejercicios realizados para evaluar la ciberseguridad de empresas", explica INCIBE. En esas ocasiones, sin embargo, eran "una simulación de lo que haría un atacante pero con una finalidad benigna", efectuada por un equipo de ciberseguridad.
El baiting o gancho es una técnica de ingeniería social que consiste en dejar al alcance de la víctima un elemento aparentemente útil o valioso para despertar su interés o necesidad e inducirle a realizar una acción que comprometa su seguridad, como conectar un dispositivo USB, descargar un archivo o acceder a un enlace malicioso. A través de ese cebo, los atacantes consiguen que infectemos nuestros equipos o compartamos información personal.
INCIBE ha analizado, hace más de 10 años, "algún dispositivo USB ante la sospecha de que pudiera ser malicioso" y remite sus orígenes "probablemente al ataque denominado BadUSB, presentado en 2014 por Karsten Nohl, Sascha Kriller y Jakob Lell" en la conferencia de ciberseguridad BlackHat. Aunque el escenario de que un USB desconocido podría entrañar un riesgo para el equipo "ya era conocido de mucho tiempo antes", por ejemplo, con un ejecutable malicioso en una unidad con autoarranque.
Según la guía publicada por INCIBE sobre ciberataques, el medio más utilizado son los dispositivos USB. El atacante los utiliza como señuelo para que "los usuarios conectemos estos dispositivos infectados en nuestros equipos para ejecutar malware con el que robar nuestros datos".
Antecedentes de 'baiting' en el mundo
En VerificaRTVE hemos encontrado un reporte del Federal Bureau of Investigation (FBI) de Estados Unidos, emitida por la División Cibernética del FBI en marzo de 2020, que alertó sobre una campaña de baiting de un grupo de ciberdelincuentes ruso llamado FIN7 (también conocido como Carbanak).
Los atacantes enviaban por correo postal de Estados Unidos paquetes con regalos como osos de peluche con usb o tarjetas de regalo a empleados de recursos humanos, informática o alta dirección de empresas como restaurantes, hoteles y empresas del juego. Al conectar el USB a un ordenador, éste se hacía pasar por un teclado y, sin que el usuario se diera cuenta, tecleaba automáticamente una serie de comandos que, al ejecutarlos, descargaron un programa malicioso que permitía a los delincuentes tomar el control del sistema y, más adelante, robar datos de tarjetas de pago.
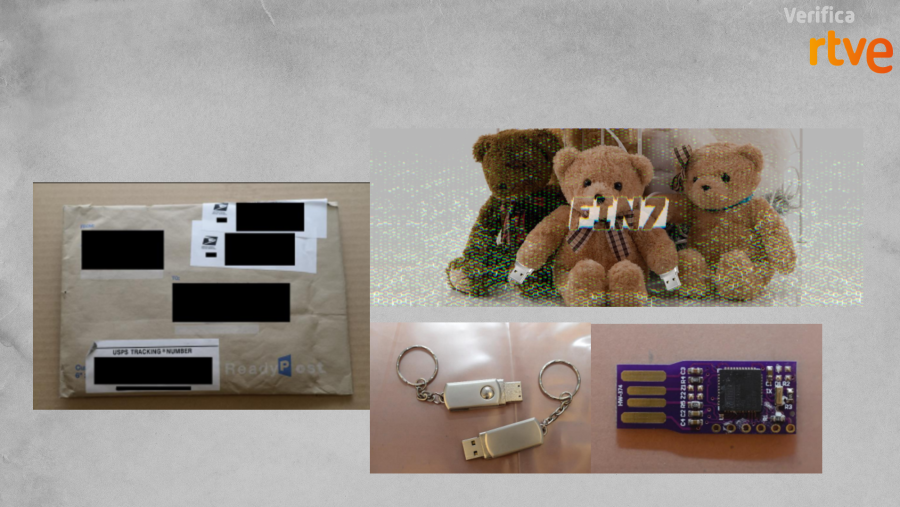
Paquete USPS, osos de peluche y USB maliciosos usados por FIN7 en 2020 / VerificaRTVEVerificaRTVE
Consejos para evitar caer
La mejor defensa ante este tipo de ataques es “evitar conectar dispositivos desconocidos de almacenamiento externo o con conexión USB a nuestros equipos”, asegura INCIBE (pág. 10). Además, debemos mantener nuestro “sistema actualizado y las herramientas de protección, como el antivirus, activadas y actualizadas”.
Finalmente, como en todos los ataques por ingeniería social, hay que “desconfiar de cualquier promoción demasiado atractiva, o de promesas que provengan de webs o mensajes poco fiables”.
Cómo actuar en caso de ser víctima de estos fraudes
Si crees haber sido víctima de baiting, conviene seguir las pautas de INCIBE. En su guía de primeros auxilios digitales indican que en caso de ser víctima de este ataque, hay que desconectar los equipos afectados de internet y de la red interna (WiFi, cable de red, bluetooth) o apagar el equipo si no lo podemos aislar. Una vez desconectados de la red, usar un antivirus actualizado desde un equipo seguro para escanear archivos y reinstalar el sistema desde backups que estén limpios y verificados.
También aconseja hacer un análisis de lo que circula en Internet sobre nosotros mismos y nuestros datos, el llamado egosurfing para "proteger nuestra privacidad".
En VerificaRTVE ya te hemos hablado del riesgo de dar nuestros datos en falsas ofertas de empleo, de los fraudes de correos de sextorsión a cambio de Bitcoin, o del nuevo sistema de verificación de SMS para evitar fraudes que ya utilizan algunos bancos.
Fuentes
- Entrevista con Incibe
- Página web del FBI
- Noticias de VerificaRTVE
- Página web de la Guardia Civil
- RTVE Noticias


