Enlaces accesibilidad
arriba Ir arriba

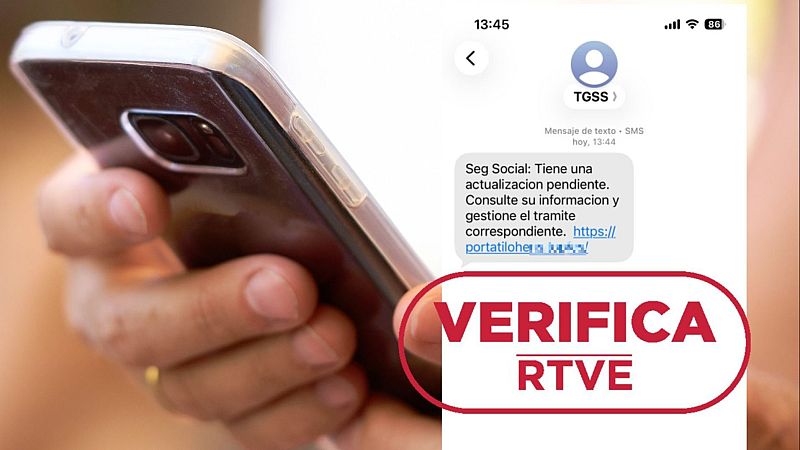
Desde este martes, las operadoras de telefonía tienen la potestad de bloquear los SMS de remitentes que se hagan pasar por el banco o por alguna institución.

La medida, regulada por la Comisión Nacional de los Mercados y la Competencia (CNMC), tiene por objeto evitar las comunicaciones fraudulentas.

Para ello, el remitente tiene que estar registrado y su nombre coincidir con el de la base de datos oficial.

FOTO: David Zorrakino / Europa Press
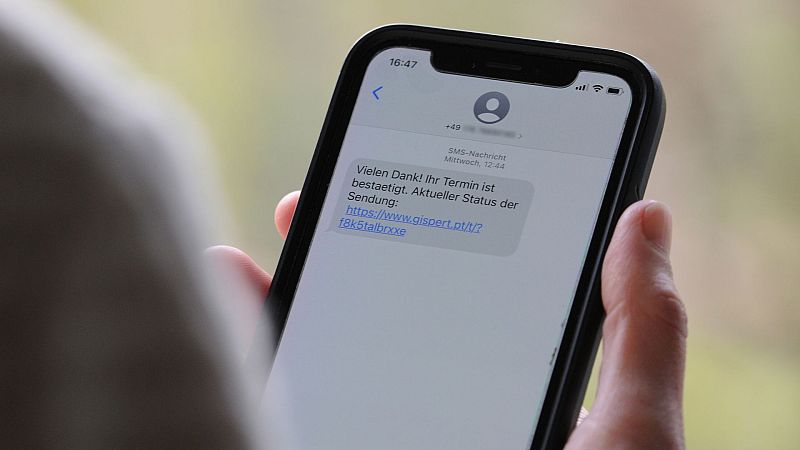
El bloqueo de SMS comerciales con alias no registrados entra en vigor con el objetivo de poner freno a las estafas digitales. La medida permitirá a las operadoras bloquear los mensajes cuyo remitente no figure en el registro habilitado para las empresas. En Las mañanas de RNE con Juan Ramón Lucas, el portavoz de la OCU Enrique García ha valorado positivamente la iniciativa, aunque ha advertido de que “hasta ahora se han aprobado muchas medidas que con el tiempo se han visto insuficientes”. En 2025 hubo 470.000 denuncias por estafas digitales y por ello la organización recomienda a los consumidores “una sana desconfianza” ante estos mensajes. García, además, ha reclamado ampliar esta medida para que cualquier SMS o llamada pueda identificarse de forma inmediata. Según la última encuesta de la OCU, el 95% de los consumidores sufre llamadas no deseadas.

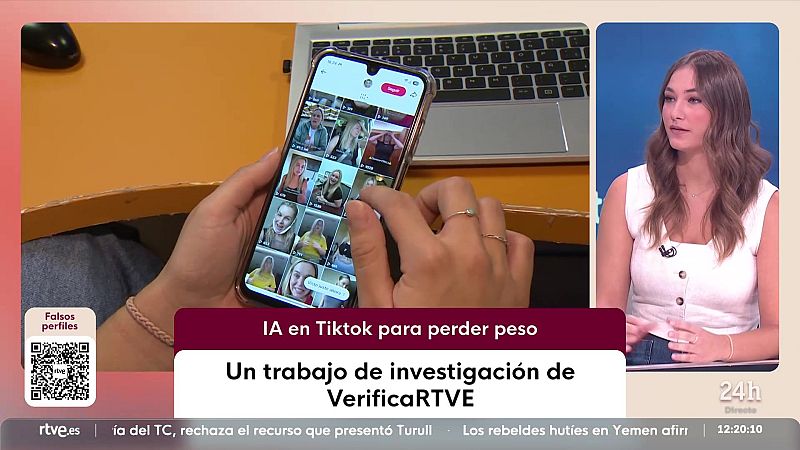
La peligrosa nueva tendencia de perfiles en TikTok de falsas influencers generadas con inteligencia artificial (IA) que enseñan los "cambios de sus cuerpos" y promocionan aplicaciones, rutinas y guías para perder peso. Carmen Hernaiz, redactora de VerificaRTVE, cuenta esta investigación en el Canal 24 horas.

Más información, en este reportaje de VerificaRTVE.

Envía tus consultas al 659 800 555 o a verificartve@rtve.es.

La investigación comenzó gracias a la denuncia inicial de dos ciudadanos palentinos que perdieron 278.000 euros. A partir de ahí, la Guardia Civil desarrolló una operación con alcance internacional que ha permitido recuperar 1,2 millones de dólares. En total se han encontrado once víctimas de la estafa.

La red ahora destapada captaba a sus objetivos a través de agresivas campañas en Internet y redes. Les hacían pensar que contrataban a verdaderos asesores e incluso les mostraban falsas carteras donde veían la rentabilidad obtenida. Hay seis personas investigadas sobre las que pesa orden de búsqueda y captura.

Las fakenews y las deepfakes circulan a diario en redes sociales, plataformas de video y servicios de mensajería. EL INCIBE nos da claves para identificarlas.

Menuda cara tiene la TIA. Al decir TIA quiero decir la Tecnología de Inteligencia Artificial: la TIA. Y digo lo de la cara porque es lo que nos espera. Nos van a vender por la cara, sí. Y digo vender, estafar, engañar, robar. Reconstruirá la TIA la cara de quien más confiemos…

El INCIBE nos explica un fraude   tipo  vishing a través de un caso real con un conocido programa de televisión como gancho.  

Agentes de la Policía Nacional, en colaboración con el FBI, han detenido en Palencia a un 'hacker' prorruso por una presunta participación en delitos de pertenencia y colaboración con una organización terrorista y daños informáticos, entre otros. Se sospecha que este hacktivista ayuda a otros 'hackers' a huir desde Ucrania a Rusia.

La investigación ha permitido identificas al arrestado como una persona estrechamente vinculada a los grupos hacktivistas prorrusos CyberArmy of Russian Reborn y a Z-Pentest. La investigación inició hace aproximadamente un año.

El detenido utilizó aplicaciones de mensajearía cifrada para coordinar los ciberataques con el resto de grupos terroristas. Durante el registro del domicilio, que tuvo lugar el pasado marzo, se intervinieron diversos equipos informáticos y servicios de criptomonedas.

La Policía Local de Palencia alerta a los conductores de una nueva modalidad de estafa: multas falsas en los parabrisas de los vehículos. Los agentes aseguran que no se haga el abono hasta recibir el documento formal de sanción en sus domicilios. El aviso llega tras detectar hace unos días una falsa denuncia en un turismo estacionado. El QR del documento llevaba a un supuesto portal de paga con el que los ciberdelincuentes obtendrían de forma fraudulenta datos personales y bancarios. Todo aparentemente real si no se conoce los modelos auténticos.

También recomiendan, a quien encuentre un documento de estas características, que lo pongan en conocimiento inmediato de las autoridades. La Policía Nacional ya ha iniciado una investigación para averiguar el origen de estas denuncias fraudulentas y dar con los ciberdelincuentes.

El periodo estival con el incremento de los viajes suele ser propicio para los ciberdelincuentes que no pierden ocasión para realizar sus estafas. El INCIBE nos lo explica con un caso de suplantación de identidad

En No es un día cualquiera, te contamos varios trabajos de VerificaRTVE: el bulo sobre el portero de Cabo Verde, Vozinha, difundido tras el partido contra España en el Mundial de fútbol, cómo elegir gafas seguras para no jugarnos la vista durante el eclipse de sol y te advertimos sobre una página web que suplanta a una empresa de muebles.

Más información, en la página web de VerificaRTVE.

Envía tus consultas al 659 800 555 o a verificartve@rtve.es. Y recuerda, mejor verificar que reenviar.

El INCIBE nos explica en qué consiste el fraude "Recovery Room", dirigido especialmente a víctimas de otros fraudes financieros o inversiones falsas a las que se ofrece ayuda para recuperar su dinero y resultan "doblemente" estafadas.