
Alerta mundial por dos fallos críticos en PHP: qué riesgos afrontan millones de servidores web
- Varios países desconectan webs oficiales de forma preventiva ante los fallos críticos de PHP
- En España, el Instituto Nacional de Ciberseguridad (Incibe) ha emitido una alerta de importancia crítica

 La dirección de esta página ha sido copiada en su portapapeles
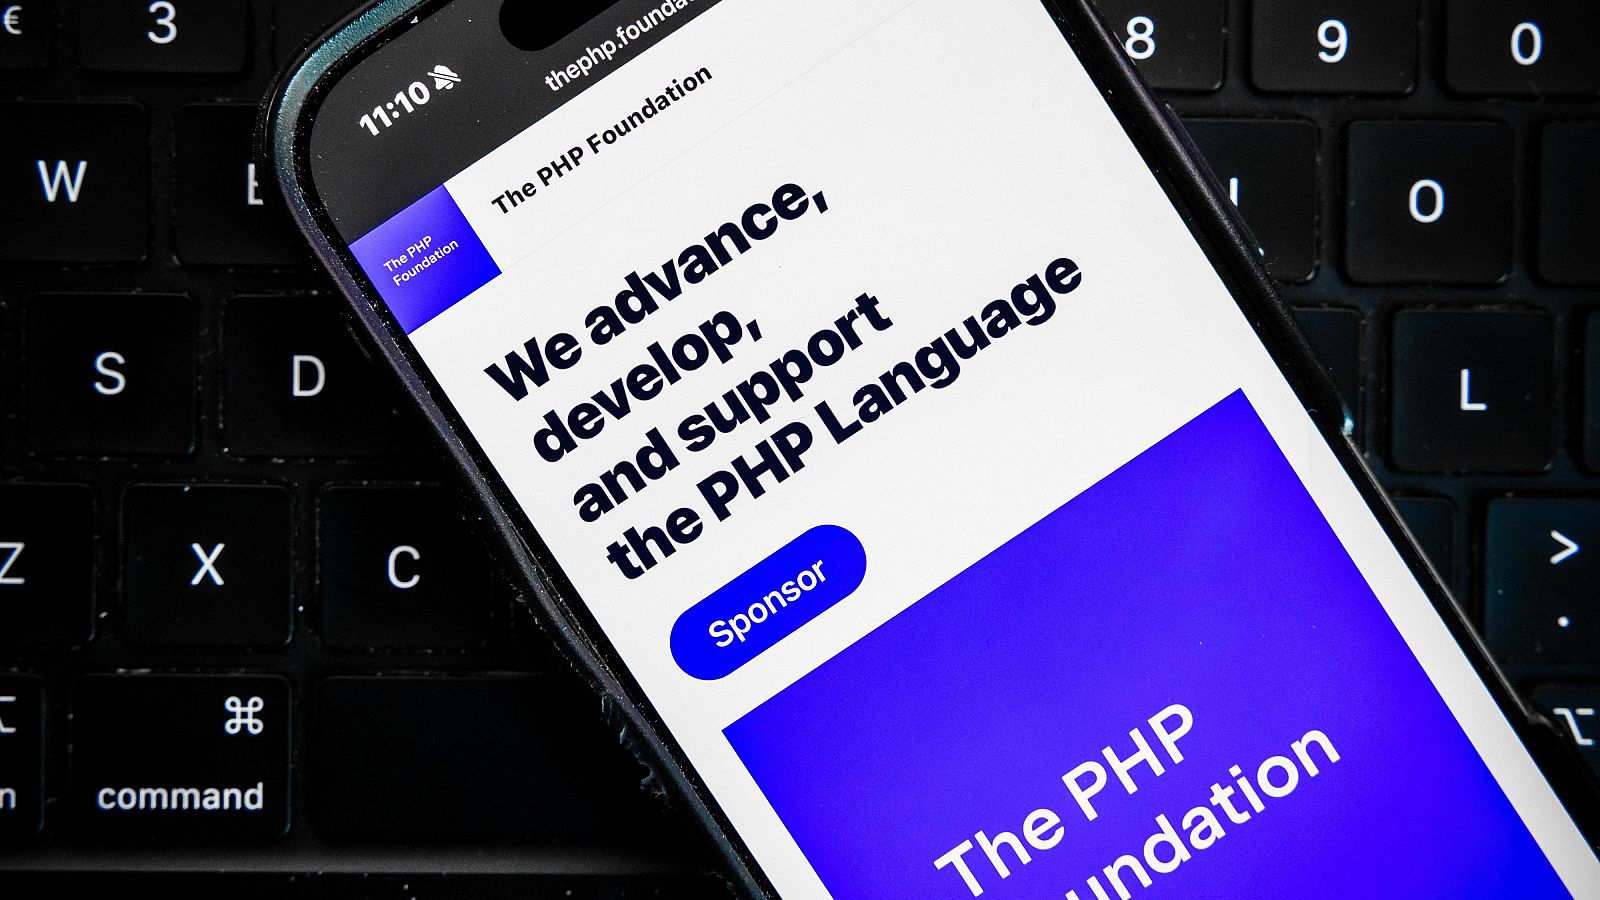
Dos vulnerabilidades críticas en PHP, un lenguaje de programación utilizado en gran parte de Internet, han provocado una alerta internacional por el riesgo de ataque contra servidores web. Los fallos, con una puntación de gravedad de 9,2 sobre 10, pueden permitir que un atacante ejecute código de forma remota sin necesidad de identificarse previamente.
La Agencia de Seguridad Nacional de Estados Unidos (NSA) y el FBI han instado a las organizaciones a actualizar sus sistemas cuanto antes. Varios organismos europeos han optado por desconectar temporalmente sus páginas web como medida preventiva. En España, el Instituto Nacional de Ciberseguridad (Incibe) también ha emitido una alerta crítica.
¿Qué es PHP2Shell y por qué estos fallos críticos amenazan a los servidores web?
PHP es un lenguaje de programación gratuito y de código abierto que funciona en segundo plano preparando el contenido que recibe cada navegador. Su alcance es masivo: está presente en cerca del 70% de las páginas web con lenguaje identificable y también es la base de WordPress, el sistema que impulsa alrededor del 40% de los sitios de Internet, desde blogs y tiendas hasta medios y portales gubernamentales.
El problema radica en dos fallos de seguridad detectados en el núcleo de PHP, identificados como CVE-2026-109618 y CVE-2026-109619. Ambos han alcanzado una puntuación de 9,2 sobre 10 en la escala CVSS v4.0, lo que confirma la extrema gravedad de estas vulnerabilidades.
Esta amenaza, denominada PHP2Shell, permite aprovechar dichos fallos para ejecutar comandos y código de forma remota en un servidor afectado. Los atacantes pueden tomar el control, acceder a datos o alterar la página sin necesidad de disponer de una cuenta ni introducir una contraseña. Debido al uso tan extendido de PHP, una misma vulnerabilidad sin corregir pone en riesgo a numerosos servidores de forma simultánea.
La advertencia de la NSA: ejecución de código remoto sin autenticación previa
La Agencia de Seguridad Nacional de Estados Unidos (NSA) ha lanzado una advertencia clara: estos fallos abren una vía directa al sistema de archivos y a las bases de datos de los servidores. Ante este riesgo, la agencia pide a las organizaciones que usan PHP prepararse para instalar las actualizaciones de seguridad.
El peligro principal reside en la ejecución remota de código sin autenticación. Esto significa que un atacante puede enviar órdenes a través de Internet y lograr que el servidor las ejecute sin necesidad de identificarse. Así, resulta muy sencillo tomar el control del sistema y acceder a información confidencial. Aunque ambos fallos permiten ejecutar código malicioso, se originan de forma diferente. El fallo CVE-2026-109618 proviene de errores al gestionar la memoria cuando el servidor procesa ciertas peticiones. Por su parte, el CVE-2026-109619 ocurre porque el sistema utiliza información interna que no se actualiza entre una solicitud y la siguiente. El riesgo es especialmente elevado en servidores con Apache mod_php, aunque también existen vías de ataque en configuraciones con PHP-FPM según las condiciones de cada instalación.
Por todo ello, el FBI recomienda auditar en qué partes de la empresa se utiliza PHP, priorizar los sistemas expuestos a Internet y aplicar las correcciones rápidamente. Además, aconseja vigilar comportamientos extraños, como procesos de PHP que abran terminales de comandos o descarguen archivos de forma inesperada. Si una organización no puede actualizar sus sistemas de inmediato, las agencias de seguridad son tajantes: la mejor opción es desconectarlos de la red hasta que estén totalmente protegidos.
El impacto internacional: apagones preventinos de páginas web en varios países
La publicación de estas vulnerabilidades y la disponibilidad de los parches han provocado una respuesta preventiva a escala global. Diversos organismos públicos y organizaciones de varios países han optado por desconectar sus páginas web de forma temporal para evitar posibles ataques mientras preparan las actualizaciones.
En Alemania, el proveedor federal de servicios informáticos ITZBund ha retirado varias páginas de Internet. El Ministerio de Digitalización germano ha aclarado que se trataba de una medida de precaución y que no se habían registrado incidentes de seguridad. En Francia, el Ministerio del Interior ha desactivado temporalmente las webs de las prefecturas a la espera de aplicar la corrección de seguridad.
Por su parte, Bélgica también ha retirado sus portales tras conocerse informaciones sobre ataques que aprovechaban estos fallos, aunque su centro de ciberseguridad confirmó que no había registrado ataques en el país. En Países Bajos, multitud de entidades han seguido las recomendaciones del Centro Nacional de Ciberseguridad.
En el norte y centro de Europa la reacción ha sido similar. Finlandia ha cerrado sus servicios web públicos por precaución, aclarando que no había intentos de explotación ni filtraciones de datos. Por su parte, Chequia ha desconectado su página gubernamental para instalar las actualizaciones necesarias.
La alarma se extiende más allá de Europa. Las agencias de ciberseguridad de Australia, Japón y Reino Unido han pedido de forma urgente actualizar los sistemas afectados o mantener las páginas web desconectadas hasta que estén totalmente protegidas.
¿Qué se sabe de los riesgos para los servidores y las páginas web en España?
En España, el Instituto Nacional de Ciberseguridad (Incibe) ha emitido una alerta de importancia crítica por las dos vulnerabilidades detectadas en PHP. El organismo ha advertido de que estos fallos permiten a atacantes remotos ejecutar código y tomar el control total de un servidor web sin necesidad de identificarse ni contar con permisos.
El aviso afecta a las instalaciones que utilicen versiones vulnerables de PHP para procesar peticiones web. Al igual que en otros casos, el riesgo es especialmente elevado en servidores que funcionan con Apache mod_php, aunque también existen vías de ataque en otros sistemas.
Incibe ha señalado que ya se han registrado ataques contra servidores PHP antes de que se publicaran las actualizaciones de seguridad. Ante esta situación, la recomendación principal es comprobar qué versión de PHP utiliza cada sistema y aplicar de inmediato la actualización correspondiente. Si no resulta posible actualizar un servidor expuesto a Internet, Incibe aconseja aislarlo de las redes públicas hasta que pueda instalarse la solución definitiva.
¿Cómo solucionar el fallo y qué versiones de PHP deben actualizarse con urgencia?
Los desarrolladores de PHP han publicado actualizaciones de seguridad para corregir ambas vulnerabilidades. La prioridad absoluta es instalarlas cuanto antes y verificar que el sistema cuenta con la versión corregida. Las versiones seguras correspondientes a las ramas con soporte oficial son las siguientes:
- PHP 8.5.12 (para la rama 8.5)
- PHP 8.4.27 (para la rama 8.4)
- PHP 8.3.36 (para la rama 8.3)
- PHP 8.2.35 (para la rama 8.2)
Todas las versiones anteriores dentro de estas ramas se encuentran afectadas. Por su parte, la rama PHP 8.1 y las anteriores ya no reciben soporte regular, por lo que el proyecto ha publicado parches de código específicos para las versiones 7.4, 8.0 y 8.1. Si la actualización inmediata no es viable, PHP aconseja aplicar medidas temporales de mitigación, como ajustar los límites de memoria y de tamaño de peticiones, o desactivar funciones de gestión de sesiones. No obstante, estas acciones solo reducen el riesgo en ciertas vías de ataque, pero no solucionan el problema de raíz.
Por ello, si un servidor expuesto a Internet no puede actualizarse ni protegerse debidamente, la recomendación es aislarlo de la red. Asimismo, la NSA y el FBI aconsejan revisar los registros del servidor para detectar actividades sospechosas; si hay indicios de intrusión, se debe aislar el equipo y conservar los registros para la investigación. En definitiva, la actualización es la medida principal y más efectiva para proteger los sitios web. Dada la gravedad de las vulnerabilidades y el uso masivo de PHP, revisar los sistemas y aplicar los parches resulta una tarea prioritaria.


