Votar con el DNI digital el 29N: siete expertos analizan su seguridad
- Qué circula: mensajes de redes que cuestionan la seguridad de la aplicación MiDNI para identificarse al votar el 29N
- Conclusión: siete expertos coinciden en que la identificación con esta aplicación es segura si se utiliza un código QR y los dispositivos de lectura están verificados
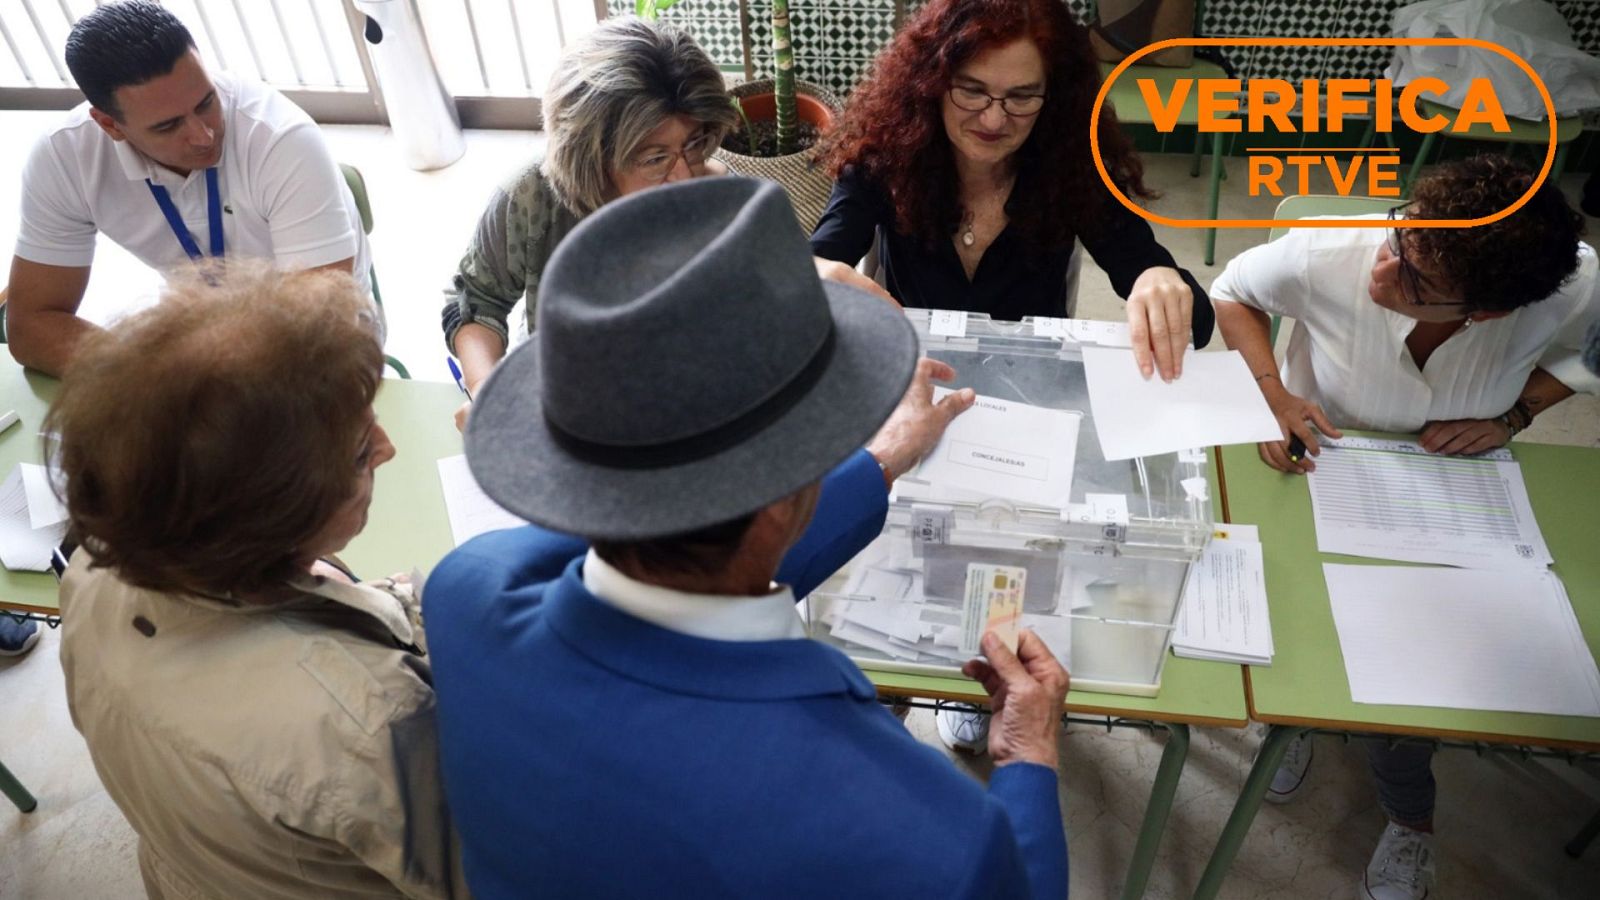

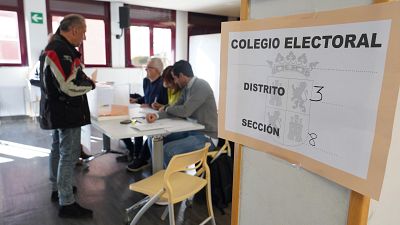
Un ciudadano se identifica con su DNI para votar en un colegio electoral en Málaga, con el sello 'VerificaRTVE'Álex Zea / Europa Press / VerificaRTVE

Mensajes de redes cuestionan la seguridad y fiabilidad de MiDNI para identificarse al votar en las elecciones generales del 29 de noviembre, una aplicación digital avalada por la Junta Electoral Central (JEC) y que el Tribunal Supremo está estudiando. Antes de resolver sobre las medidas cautelares solicitadas por Iustitia Europa, este martes, el Supremo ha pedido al Ministerio del Interior acreditar la seguridad de los lectores del DNI digital en un plazo de dos días. En VerificaRTVE hemos consultado a siete expertos en ciberseguridad para que se pronuncien sobre MiDNI y coinciden al respaldar su empleo como método de identificación en el colegio electoral si se sigue correctamente el procedimiento. Los siete especialistas señalan que esta aplicación ofrece una seguridad equivalente a la identificación con el DNI físico y, para varios de ellos, incluso superior.
Los expertos consultados por VerificaRTVE son el director de la Cátedra CiberUGR de la Universidad de Granada, el catedrático Pedro García; la consejera delegada de la firma de ciberseguridad Sofistic, Mar López; el cofundador de Internet Security Auditors, Vicente Aguilera; la criminóloga especializada en Ciberseguridad y directora general de BeValk y ECP, María Aperador; el fundador de QuantiKa14, Jorge Coronado; el catedrático y director del Máster Universitario en Ciberseguridad de la Universidad Politécnica de Madrid, Víctor Villagrá; y el director general de Secure&IT, Francisco Valencia.
La aplicación MiDNI para identificarse con un lector de código QR
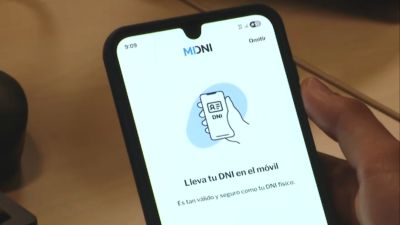
El DNI digital está en marcha desde abril de 2025. A través de la aplicación MiDNI, es posible tenerlo en el móvil como versión digital del carné, al que no sustituye. Tanto en sistemas Android como iOS, la aplicación permite generar un código QR que corresponde al DNI completo tras haberse identificado el usuario con su clave. Este código QR es temporal, ya que se desactiva al pasar un minuto, y solo puede ser leído con un dispositivo especial que conecta con la Policía Nacional.
Este método se ha usado en las elecciones autonómicas de Extremadura, Aragón y Castilla y León sin que se hayan registrado incidencias. Hasta marzo de 2026, la Junta Electoral no veía necesario que la identificación se completara con la lectura del código QR. Tras los recursos del PP y las dudas suscitadas, el órgano de control electoral decidió prohibir el DNI electrónico hasta que los colegios electorales no tuvieran los dispositivos necesarios para la lectura de código QR.
Ante la convocatoria de las generales, el Gobierno puso en marcha los trámites para alquilar los aparatos y encargar a Correos su reparto y recogida en todas las mesas de los colegios electorales. El 27 de octubre el Consejo de Ministros encomendó a Correos la entrega de los dispositivos mesa por mesa y su recogida tras la jornada electoral. Y el 3 de noviembre, de nuevo el Consejo de Ministros aprobó el alquiler por 7 millones de euros de más de 61.000 dispositivos, tantos como mesas se constituyan. Lo hizo mediante una tramitación de emergencia que permite acortar los plazos administrativos de un contrato normal "en caso de acontecimientos catastróficos, de situaciones que supongan grave peligro o de necesidades que afecten a la defensa nacional".
Además, el Ministerio del Interior ha redactado las instrucciones para los miembros de las mesas, incluyendo ya cómo utilizar estos aparatos (páginas 8 y 9). Las instrucciones fueron validadas por la JEC.
La Junta Electoral respalda MiDNI como un sistema con "garantías necesarias"
Pero faltaba el permiso de la Junta Electoral Central, que dio su autorización el 5 de noviembre. Explicó que había sido informada por el Ministerio del Interior del procedimiento y acordó permitir el uso de esta aplicación: "Las mesas electorales dispondrán de un dispositivo con cámara y navegador, con lector de código QR de la web oficial de MiDNI, que le permite comprobar, con todas las garantías necesarias, el código QR temporal generado por la aplicación, el cual deberá abrirse delante de la Mesa".
Tras la decisión de la JEC, el partido Iustitia Europa solicitó al Tribunal Supremo la suspensión urgente del carné digital en las elecciones. El alto tribunal rechazó la petición de urgencia, pero está estudiando el asunto. Tras solicitar el pronunciamiento de las partes interesadas y antes de decidir si adopta medidas cautelares, este martes, el Supremo ha pedido al Ministerio del Interior que, en un plazo máximo de dos días, realice «los controles de seguridad exigidos» a los más de 60.000 dispositivos contratados para comprobar la identidad de los electores el 29N.
El Gobierno aclara a VerificaRTVE que el aparato que se va a utilizar el 29N es "un teléfono móvil inteligente". Argumenta que "el sistema, desarrollado por Policía Nacional, se basa en el uso de la Infraestructura de Clave Pública (PKI) y de la firma digital, alineada con estándares internacionales", como el estándar internacional de documentos de identidad y pasaportes ICAO 9303. El Ejecutivo sostiene, además, que "los análisis independientes realizados garantizan la solidez y seguridad del servidor de la aplicación, del transporte, la autenticación y la exposición de la información". Defiende que "la seguridad del Documento Nacional de Identidad en el móvil (MiDNI) ha sido evaluada y certificada por el Centro Criptológico Nacional (CCN), entidad dependiente del Centro Nacional de Inteligencia (CNI)".
La identificación con MiDNI es segura aunque existan "vulnerabilidades"
Los expertos consultados por VerificaRTVE coinciden que, con la lectura del código QR, el sistema es "suficientemente seguro" para su uso en la cita con las urnas del 29N, aunque apuntan con cautela que "la seguridad 100%" en el mundo digital "no existe". La consejera delegada de Sofistic, Mar López, ve lógico que la app MiDNI se pueda usar en esta cita electoral "si el Ministerio del Interior, la Junta Electoral Central, y el que tiene la competencia en la seguridad de las comunicaciones durante los procesos electorales, que es el Centro Criptológico Nacional, consideran que la seguridad es suficiente y se puede utilizar".
"Siempre existen vulnerabilidades, pero estarán previstas porque habrán hecho los análisis de riesgo suficientes como para contrarrestarlas en el caso de que haya algún incidente de ciberseguridad", añade López, que fue la primera jefa de la Oficina de Ciberseguridad y Lucha contra la Desinformación del departamento de Seguridad Nacional (DSN) de España (2019 - 2021) y responsable de su oficina de ciberseguridad (2012-2021).
En términos parecidos se expresa Jorge Coronado, perito y fundador de QuantiKa14: "La certificación del Centro Criptológico Nacional también supone un respaldo importante. Considero que el sistema puede ofrecer garantías suficientes para identificar a los electores, siempre que la verificación criptográfica se realice correctamente y se acompañe de controles operativos adecuados".
Para la experta en ciberseguridad María Aperador, "la parte criptográfica es sólida" ya que "el QR se genera en el momento, lo firma la Policía Nacional y caduca enseguida. Al escanearlo, el verificador comprueba esa firma". Por lo tanto falsificar un QR "exigiría romper la infraestructura de clave pública de la Policía, y eso no es un escenario realista".
Otros expertos hacen hincapié en la importancia de que los lectores de código QR que se reparten en las mesas electorales estén verificados. "Se supone que existe un control de los terminales", explica Vicente Aguilera, para después señalar que estos aparatos sólo permiten "abrir la web oficial y se encuentran debidamente protegidos". Podría darse el caso de que alguien dejase en las mesas electorales un dispositivo "previamente pirateado para que dé como válido un DNI que no lo es", plantea Francisco Valencia, de Secure&IT.
Todos los expertos coinciden en que la ciberseguridad 100% no existe, aunque, siguiendo el método establecido (apertura de la aplicación delante de los miembros de la mesa electoral, generación y lectura del QR y comprobación del mismo), consideran que la app MiDNI es tan segura o más que el DNI físico. "Si se sigue el procedimiento, resulta más seguro que el DNI físico, donde alguien podría suplantar la fotografía con la que validan que el propietario es la persona que tienen delante", afirma Vicente Aguilera. Francisco Valencia insiste en que un documento de identidad falsificado puede "engañar visualmente" y el digital "aporta un punto más de validez". Y Aperador explica: "Si se hace bien, es más seguro que lo que ya aceptamos. Hoy, el DNI físico, el pasaporte o el carné de conducir, incluso caducados, se comprueban solo a ojo y nadie lee el chip".
Los expertos ven muy improbable un fraude masivo
Los expertos ven muy improbable que se produzca un fraude masivo, ya que habría que intervenir doblemente en el sistema. Víctor Villagrá explica que para emitir un voto fraudulento "se tienen que juntar las dos cosas, que el falso votante vaya con una aplicación falsa y que donde vaya a gestionarlo sea una mesa con el dispositivo modificado". Aún así, advierte, sería "una mesa electoral entre las decenas de miles que va a haber en toda España". Apunta que podría darse algún caso, al igual que con un "DNI físico", pero no cree que pueda registrarse "un fraude masivo con este sistema, no".
En la misma línea, Francisco Valencia explica que es complicado manipular los dispositivos: "Puntualmente podría verse modificado uno de estos dispositivos y que no se esté conectando contra la página del Ministerio, sino contra otro sitio, pero implicaría un cambio físico de ese dispositivo, lo cual me parece bastante improbable. Y de forma masiva lo veo bastante complicado". Señala un paso más: la comprobación en el censo de cada persona que acude a votar: "El (número de) DNI tiene que aparecer en el listado también". María Aperador coincide con la dificultad de un fraude masivo: "Para cambiar un resultado habría que suplantar en persona a miles de votantes, y en cuanto el verdadero (votante) llegase a votar, se descubriría".
La cobertura, el factor humano, los fallos del sistema o posibles estafas
El sistema para identificarse con la app MiDNI es sencillo: el dispositivo lector escanea el código QR "de forma similar a una tarjeta de embarque", pone como ejemplo Vicente Aguilera. Pero podría ser un reto para algunos miembros de las mesas: son personas elegidas al azar y no tienen por qué estar habituadas a la tecnología. Desde el Gobierno, se asegura que "se dispondrá de un Centro de Atención al Usuario para atender incidencias" y que, en última instancia, el votante puede identificarse con el DNI físico, el carné de conducir o el pasaporte.
Los problemas que puedan surgir serán "puntuales", en opinión de Víctor Vilagrá, como falta de cobertura, caídas de la red o una saturación del servidor de la policía al que se conecta la app MiDNI. "Pero va a ser un problema que no va a ser un fraude, sino más bien, digamos, de operatividad de las elecciones, que van a decir: ‘Bueno, pues déjame el DNI físico y vota con él’". Otro factor que puede intervenir es el humano, el "cansancio" de los miembros de la mesa, apunta Jorge Coronado: "Podría interpretar equivocadamente una comprobación, aceptar una pantalla sin validación o no contrastar la fotografía con la persona presente". Aunque esta falta de diligencia puede darse también con otro documento.
La crítica principal para María Aperador "es la prisa" en implantar el sistema: "El Gobierno aprobó los aparatos a finales de octubre, la Junta Electoral dio el visto bueno el 5 de noviembre y se vota el 29, sin ninguna prueba previa a la vista de todos". Y añade que otro riesgo son "las estafas": "En los próximos días es muy probable que lleguen SMS o correos del tipo ‘activa tu DNI digital para poder votar’, con un enlace". Estos mensajes son un fraude: "MiDNI solo se descarga de la tienda oficial de tu móvil, y para votar no hay que activar nada por un enlace".
Para Vicente Aguilera, aunque sean problemas puntuales, es necesario que exista "un protocolo claramente definido" de cómo reaccionar si surgen incidencias. Y ve también necesario que quede registro de cómo se identifica cada votante, por si se produce una denuncia posterior por suplantación de identidad. Una opinión que comparte Aperador: que no se guarden datos "es bueno para tu privacidad, pero si después hay dudas, no se puede comprobar si una mesa verificó bien o no". Desde el Ministerio del Interior aseguran a VerificaRTVE que quedará registrado el número de personas que se identifiquen con el DNI digital.
Y, como ya hemos explicado en VerificaRTVE, cualquier persona que intente votar con un DNI falsificado, ya sea con inteligencia artificial o mediante cualquier otra tecnología, se expone a delitos castigados con penas de cárcel. Por un lado, la ley electoral (LOREG), en su artículo 142, indica que votar "dos o más veces en las mismas elecciones o votar sin capacidad para hacerlo supone una pena de prisión de seis meses a dos años, multa de seis meses a dos años e inhabilitación especial para empleo o cargo público de uno a tres años". Y, además, también se puede incurrir en delitos de falsedad documental y de suplantación de identidad, ambos castigados con penas de prisión.
*18/11/26. 11.00h. Esta noticia se ha actualizado para informar sobre la petición del Tribunal Supremo al Ministerio del Interior de acreditar la seguridad de los lectores del DNI digital
Fuentes
- Pedro García, director de la Cátedra CiberUGR de la Universidad de Granada
- Mar López, consejera delegada de Sofistic
- Vicente Aguilera, cofundador de Internet Security Auditors
- María Aperador, criminóloga y directora general de BeValk y ECP
- Jorge Coronado, fundador de QuantiKa14
- Víctor Villagrá, catedrático de la Universidad Politécnica de Madrid
- Francisco Valencia, director general de Secure&IT
- Gobierno
- Junta Electoral Central
- Boletín Oficial del Estado
Elecciones generales del 29N: otras noticias relacionadas
- Elecciones 2026: ¿Puedo votar si mi DNI está caducado? Esto es lo que dice la ley
- El perfil de los votantes, según el CIS: jóvenes con Vox, mayores con el PSOE, y el PP a la baja en todas partes
- Encuestas elecciones generales 29N: PP y Vox sumarían 194 escaños y alcanzarían la mayoría absoluta
- El CIS da la victoria al PSOE y estima que podría alcanzar la mayoría sin depender de Junts
- Elecciones generales 2026: estos son los candidatos de los partidos para el 29 de noviembre


